IT Business

IT Business
Soluciones integrales al servicio de sus necesidades

lunes, 21 de noviembre de 2016

Lentitud en el Internet y la red de su empresa.

A continuación, le presentamos un enfoque en el que los gerentes de área deben muchas veces asumir, remangarse las mangas de la camisa, aflojarse la corbata y tomar el control de una situación "desesperante" en la red corporativa. 


Por muchos motivos, las redes empresariales están presentando este tipo de problemática o lentitud en cuanto a las redes internas o conexión a Internet, los Directivos o Gerentes de las empresas se hacen las siguientes preguntas, ¿Tanto dinero que hemos invertido en Infraestructura, y seguimos con los mismos problemas de lentitud en Internet y la red?

En ocasiones imaginamos que las únicas organizaciones que presentan este tipo de problemas son las pequeñas empresas, la experiencia que adquirimos con las implementaciones de nuestros clientes nos ha demostrado lo contrario, empresas con más de 100 usuarios también presentan este tipo de problema en su infraestructura tecnológica, causándoles dolores de cabeza y molestias a los empleados.

Existen diferentes factores que nos pueden indicar cuál es la razón de la lentitud de la conexión a la red o al Internet, pero muchas veces también aplica el desconocimiento ya que no le damos el uso adecuado a los dispositivos que se tienen en las empresas o no aprovechan al máximo las bondades de estos.

A continuación le presentamos una serie de pasos a seguir para conocer la infraestructura de las empresas y luego soluciones para optimizar el funcionamiento de su red.

  • Identificar toda la infraestructura que tiene la empresa: identificar la cantidad de usuarios, servidores, equipos, dispositivos u otros equipos conectados a la red; y evaluar si existe una proyección de crecimiento de usuarios a corto, mediano o largo plazo, con la finalidad de ofrecer una solución lo más acertada a la necesidad del cliente.
  • Identificar la cantidad de conexiones y servicios: levantar la información de los servicios internos y externos a los cuales demanda más consumo de la red.
  • Identificar conexiones inalámbricas (wifi): Analizar las necesidades sobre las conexiones inalámbricas que se tienen en la actualidad en la empresa, determinar si es necesario ofrecer Wifi a sus clientes (según sea el modelo de negocio), o a sus usuarios internos.
  •  Identificar, analizar y evaluar los end Point: Revisar los computadores de los usuarios finales, con antivirus o aplicaciones que detecten alguna infección o con algún virus, troyano o malware.
  • Identificar sedes, sucursales y conexiones: cantidad de conexiones desde afuera a mi infraestructura tecnológica. Personal de la empresa que requieren conectarse desde afuera (empresa de servicios de consultorías, gerentes, vendedores, entre otros).
  • Identificar los ISP: identificar cuáles son los proveedores de internet y la velocidad de conexión que adquirió como clientes. Ej.: 2 Mb. 4 Mb. 8Mb. 12 Mb.
  •  Identificar departamentos prioridades: levantar la información de la cantidad de departamentos que tiene la organización, identificar los usuarios con mayor prioridad para las conexiones a Internet, con la finalidad de ofrecer mayor ancho de banda a estos cuando se realice la aplicación de políticas en los firewall.


Soluciones:
Una vez realizado todo el levantamiento de la información y análisis de la misma, obtenemos las soluciones más acertadas para aplicarlas a la infraestructura del cliente, atender la necesidad actual y solventar toda la problemática de lentitud en su red corporativa.

  • ·         Segmentación de la red de Datos: Separar el universo de usuarios (la red local), de los servidores de sistemas, lógica o físicamente, según el tamaño de su infraestructura, si tiene disponibilidad de hardware (Switches), puede colocar todos los servidores en ese dispositivo y luego realizar configuraciones lógicas a nivel de firewall, con la finalidad que se cree una zona desmilitarizada para los servidores (DMZ), esto mejora la comunicación y rapidez en su red interna.
  • ·         Implementar un equipo firewall: crear políticas lógicas en este dispositivo, con la finalidad de optimizar al máximo el rendimiento de su red. 
  • ·         Establecer Prioridades de conexiones a internet: una vez identificada las prioridades por departamentos de la empresa, se crean políticas de accesos,  denegación o control de servicios según sea la necesidad del usuario en el firewall.
  • ·         Resiliencia Tecnológica “Disaster Recovery”: Establecer un plan de contingencia a través de la programación de Backup a la data más importante de la empresa, ya sea en físico o en la nube, con la finalidad que en caso de ocurrir un ataque o desastre, el tiempo en recuperación de este evento sea lo más rápido posible y con esto se mantiene la disponibilidad de los servicios u operaciones de la organización.  


Jorge Aponte.
Ingeniero de Preventas.
Servicios de Proyectos y Consultoría SGSI 0526

lunes, 7 de noviembre de 2016

Mobile Security y Network Discovery de WatchGuard como herramientas de valor en la gestión de la Infraestructura

En esta entrada abordaremos como aprovechar las bondades de estas dos poderosas herramientas en el nuevo sistema operativo de WatchGuard para desplegarlo en nuestras redes corporativas.


Dispositivos WatchGuard: T Series, M Series.
Sistema Operativo: 11.11.X
Licenciamiento:
Network Discovery forma parte de las suites: Total Security y Basic Security
Mobile Security: es un licenciamiento adicional, suministrado por número de usuarios conectados (no recurrentes) a estos usuarios se les concede el nombre de FireClient, el licenciamiento es basado en número de usuarios que varían desde 5 hasta 500 usuarios. Licenciamiento anual.

Visual de las dos principales suites de seguridad de WatchGuard para sus dispositivos y sus respectivos componentes. 


En el laboratorio de Operaciones SGSI 0526, nos hemos dedicado a desarrollar no solo el despliegue de estas herramientas, también hemos profundizado su utilidad y llevado a recomendar en la gestión de las infraestructuras de nuestros clientes y usuarios de dispositivos y tecnologías WatchGuard.

Comenzaremos con el Network Discovery:

El Network Discovery es un servicio ofrecido desde la versión de SO 11.11 que nos ayuda a visualizar todos los elementos de la red, definitivamente no se puede asegurar lo que no se conoce, por esa razón lo valioso de comprender el uso y alcance de esta poderosa herramienta. Quizá, haya escuchado la terminología "Shadow IT" ó "Sombra de IT" el 29 de agosto hicimos referencia a una lectura a través de nuestras redes sociales de esta, nada nueva tendencia, lea la noticia acá: https://www.facebook.com/ProyectosSGSI/posts/1768879500035312 fuente CIOAL

¿Que usuarios de una organización no ha pretendido llevar dispositivos a la red corporativa, hacer uso de aplicaciones no autorizados y descarga indebidas?

¿Desde cuando no se hace una revisión de ese servidor que lleva meses sin administrar y no sabe que tipo de conexiones esta estableciendo?

¿Tiene control de los puntos de acceso a la red y desconoce aquellos que pretenden ofrecer accesos falsos al que deben establecer los usuarios?

Network Discovery pretender ser más allá de un simple escanner de redes, pues nos permite a través de la interfaz Web-UI del Firebox establecer identidad de dispositivos para ser recordados y de esta forma, tener control de los elementos de red, mitigando de esta forma, el uso no autorizado de dispositivos, manteniendo a su vez un control de las conexiones de los principales elementos de la red para tomar las acciones necesarias.

Todos los elementos a ser escaneados deben estar detrás de la red: Interfaces Optional, LAN, Custom.
Nos permitirá conocer:

  • Nombre del Host.
  • Dirección IP.
  • Dirección MAC.
  • Tipo de dispositivo (Windows, Linux, iOS, Android, Otro)
  • Puertos de conexión abiertos (TCP-UDP)

Algunas observaciones adicionales: 

  • Servicio no disponible para dispositivos XTM
  • Sugerimos establecer escaneos programados por interfaces, no a todos los segmentos de red de manera recurrente, ya que el consumo de procesamiento en el dispositivo se incrementa considerablemente.
  • Si usted cuenta con un dispositivo T Series o M Series, le sugerimos aprovechar estas bondades de la versión a partir de SO 11.11.
  • La customización de Network Discovery es a través de la interfaz Web-UI.

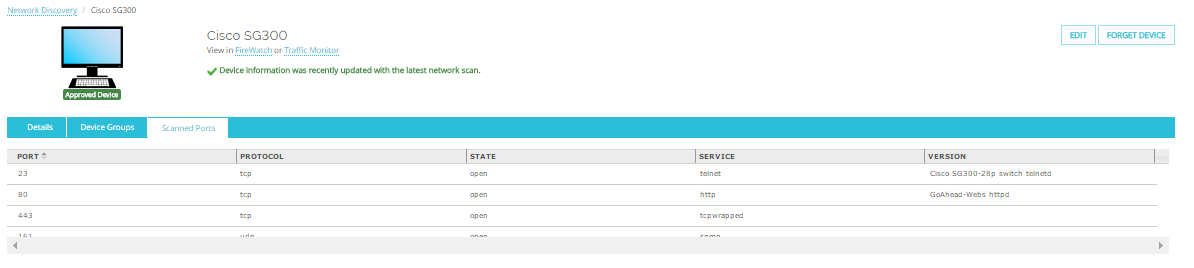
Algunas capturas de pantalla:

Network Discovery escaneando dos segmentos de red internos

Resultados de escaneos de puerto de switch Cisco SG300


Opciones de resultado de un dispositivo de la red


Mobile Security:

Este nuevo servicio de seguridad dará mucho de que hablar, de la mano de kaspersky, WatchGuard nos ha traido un excelente recurso para la fuerza laboral móvil y usuarios itinerantes de la red empresarial, no pertenece a las suites de seguridad Total Security ni Basic Security, su licenciamiento es basado en número de usuarios Fire Client que establezcan conexión (no recurrentes como mencioné en el principio de este artículo) consta de dos componentes:


  • Mobile Security (componente o demonio que trabaja en el dispositivo Firebox)
  • Fire Cliente (cliente a ser instalado en el dispositivo móvil dispositivos: Andoid iOS) 

Para que los usuarios se puedan conectar a la red deben hacer cumplimiento de:

  • Versión del SO de sus dispositivos iOS y Android. (Usted determina a partir de que versión pueden conectarse a la red)
  • No permite conexiones de dispositivos Android en modo root.
  • No permitir conexiones de dispositivos Android con la opción de USB Debug habilitado.
  • No permitir conexiones de dispositivos Android con la opción habilitada: instalar aplicaciones de fuentes desconocidas.
  • No permitir dispositivos con aplicaciones tipo malware/ riskware.
  • Dispositivos iOS con jailbroken.


Manos a la obra:

1.- Configurar el dispositivo Firebox la licencia correspondiente al Mobile Security, una vez adquirida con su reseller, regístrela en su respectivo perfil Live Security, índicando el dispositivo al que será aplicado.

Es importante tomar en cuenta que el Firebox le preguntará que interfaces internas adoptarán el escaneo de dispositivos móviles. En este sección debe agregar las interfaces correspondientes para tal fín (muy útil por si existe la situación de que alguién conecte un dispositivo inalámbrico en la red para conectar dispositivos móviles basados en iOS y Android)


Es importante tomar en cuenta que si no agregamos una interfaz interna en esta sección, entonces el servicio no trabajará en la misma.

Para habilitar Mobile Security en dispositivos que requieran establecer conexión VPN, podrá hacerlo siempre y cuando las conexiones sean tipo: SSL y Mobile VPN con protocolo Ipsec, excluyendo conexiones PPTP y L2TP en esta sección.


Las siguientes líneas de logs, se tomarón como muestra de un dispositivo con USB Debug habilitado, entre otras características los resultados fueron: "Conexión no establecida"

  Apply profile and compliance now. --- Current ---: Profile: [Interval: Keepalive:30s, compliance check:14400s, SDK update:24h. Monitor: App Installation:true Folder Monitor:true, folders:Root folder of Download, Documents] Compliance check list: [. Allowed: Versions:4.1.2 Not allowed: Device: [rooted:true, USB debug on:true, Unknown source on:true] App : [Malware:true, Adware:true, Riskware:true, Suspicious:false, Unsigned:false] Grace peroid:0s] --- To ---: Profile: [Interval: Keepalive:30s, compliance check:14400s, SDK update:24h. Monitor: App Installation:true Folder Monitor:true, folders:Root folder of Download, Documents] Compliance check list: [Allowed: Versions:4.1.2. Not allowed: Device: [rooted:true, USB debug on:true, Unknown source on:true] App : [Malware:true, Adware:true, Riskware:true, Suspicious:false, Unsigned:false] Grace peroid:0s] D 2016-07-18 16:02:10.794: AppService : Turn on App installation monitor D 2016-07-18 16:02:10.797: AppService : Enable application install monitor D 2016-07-18 16:02:11.089: AppService : Turn on Folder monitor D 2016-07-18 16:02:11.198: AppApplication : Start compliance check: Init complete. [2] D 2016-07-18 16:02:11.246: KavAntivirus : Starting compliance check... D 2016-07-18 16:02:11.364: CheckBaseRunnable : Thread 0, have 0, append 1 D 2016-07-18 16:02:11.397: CheckBaseRunnable : Thread 1, have 0, append 1 D 2016-07-18 16:02:11.442: CheckBaseRunnable : Thread [0] started: tasks:0 D 2016-07-18 16:02:11.445: CheckBaseRunnable : Thread [1] started: tasks:0 D 2016-07-18 16:02:18.646: CheckManager : Dispatch thread started D 2016-07-18 16:02:18.649: ComplianceCheckStateListener : Progress: Total:56 D 2016-07-18 16:02:18.653: CheckManager : Wait finish D 2016-07-18 16:02:20.396: CheckBaseRunnable : Thread 1, have 0, append 1 D 2016-07-18 16:02:20.399: CheckManager : Notify thread 1 D 2016-07-18 16:02:20.603: CheckBaseRun

Algunas pantallas de conectividad desde smartphone con Android:


App disponible en la tienda correspondiente.

Información del dispositivo, usuario validado e información adicional.
Adrián Gómez.
Director General, Gerente de Operaciones.
Servicios de Proyectos y Consultoría SGSI 0526

sábado, 15 de octubre de 2016

¿Pagar por recuperar mi información?


Básicamente al leer la pregunta nos ponemos a pensar ¿Por qué pagaría por mis datos?
En la actualidad existen malware llamados RANSOMWARE, se puede considerar como “Secuestro de información” (Cibersecuestro de datos). Consiste en un software malintencionado infecta el equipo u ordenador y encripta los archivos obligando al pago de cierta cantidad de dinero para recuperarlo.

Existe un modelo de negocio llamado Ransomware-As-A-Service (RAAS), especialmente en Rusia. Empieza con la venta de paquetes completos del malware a terceros, recibiendo un porcentaje de la tarifa de rescate que abone la victima por recuperar sus datos. Es por ello que a este tipo de amenazas las llaman APT – Advanced Persistent Threat – Amenaza Persistente Avanzada.


¿Sabían que se han detectado virus (troyanos) imitando las técnicas utilizadas por los Ransomware?  Se trata de un troyano Trojan-cryptor Polyglot llamado MarsJoke. Este imita las técnicas utilizadas por el temido Ransomware CTB-Locker. Su principal medio de propagación es correos electrónicos no deseados, posee documentos de confianza, enmascarando un instalador malicioso. Kaspersky ha creado una herramienta gratuita que permite descifrar la encriptación de esta amenaza. se llama RannohDecryptor (versión 1.9.3.0 o posterior). 


No solo existen Malware de la familia Ransomware que secuestran información como Locky, CryptoWall o TeslaCrypt, pidiendo rescate por la información cifrada. Ranscam, pertenece a la familia de Malware el cual no encripta la información de los dispositivos con Windows, sino que los BORRA por completo. Usa la misma metodología que un Ransomware común pidiendo rescate de 0.2 Bitcoint, sin embargo, los elimina indiferentemente que se pague o no. Obviamente es una amenaza mucho más peligrosa. Los investigadores de Talos Security Intelligence (Investigadores de Cisco), no se ha encontrado evidencia del método de infección, se presume que haya sido por ataques de phishing, por ser la vía más usada por los Ransomware. 


Ya es molesto ver una pantalla que te indique que posees un APT o Ransomware con un contador de tiempo pidiéndote pagar por tu información. Ahora imagina tener uno que convierta el texto en voz para exclamar las amenazas en alto “YOU PERSONAL FILES ARE ENCRYPTED, TO DECRYPT YOUR FILES FOLLOW THE INSTRUCTIONS:…”. Esto lo hace el Cerber. Teniendo una característica que lo diferencia, está programado para no infectar a usuarios de países de habla Rusa. Su método de infección es enviar una alerta o mensaje indicando que posees un error en el ordenador (esto luego de estar instalado), para incitar al usuario a reiniciar el ordenador, utiliza cifrado AES para encriptar el contenido. Solicita el pago de 1.24 Bitcoint, proporcionan una URL de la Dark Web con dominio .onion. De momento los investigadores no han podido desencriptar los contenidos.


Para los que tienen ordenadores Apple les tengo una mala noticia. SI EXISTE MALWARE RANSOMWARE para estos equipos. Es llamado KeRanger, es el primero con estas características completamente funcional, posee la capacidad de infectar el OS X y encriptar el contenido del disco duro. Han utilizado Transmisión, una aplicación para descargar archivos Torrent. La actualización del aplicativo contiene un Ransomware. Se activa a los 3 días para conectarse al servidor y empezar el ataque. El pago es de 1 Bitcoint.

Los desarrolladores del aplicativo Transmission han lanzado actualizaciones de emergencia para solucionar el problema. Motivando a los usuarios actualizar de las versiones 2.90 y 2.91 a la versión 2.92, aseguran que esta versión elimina por completo el malware OSX.KeRanger.A del ordenador. Por su parte Apple, señala que ha revocado el certificado digital que empleaba KeRanger, ya que permitía que el Ransomware se instalase sin ser detectado. Los amigos de Palo Alto poseen información en su Blog para detectar y eliminar esta amenaza. 


Este tipo de amenaza no se puede eliminar una vez ingresa a nuestro ordenador o dispositivo portátil. El malware se esconde detrás de archivos de confianza para que el usuario al recibirlo haga click e instale un aplicativo para encriptar los datos. Los podrían encontrar en archivos adjuntos de correos, Acortadores de URL, videos de páginas de dudoso origen y en programas o actualizaciones de aplicaciones confiables. Lo único que podemos hacer es, EVITARLOS.

                ¿Porque el Ransomware ha tenido tanto auge en la actualidad? - Estos ataques son normalmente dirigidos a usuarios o sectores específicos. Esto se debe a que el ciudadano común no posee los medios de pago y prefieren formatear el equipo antes de des encriptar sus datos. Pequeñas y grandes empresas han sido afectados, incluyendo instituciones públicas, es más rentable.
Se han pagado enormes cantidades de dinero para liberar archivos infectados. Un caso muy sonado en EEUU ha sido el del Palacio de Justicia de la Corte Superior de Arizona en el Condado de Pima, pero también la infección por Ransomware de los hospitales Lukas de la ciudad de Neuss y el Klinikum Arnsberg en Renania del Norte, éstos últimos en Alemania. Los funcionarios tuvieron que trabajar de forma manual, desempolvando lápiz y papel.

Si estas infectado te recomendamos formatear el ordenador. Ya que no se recomienda el pago al ciber criminal. Como hemos mencionado en ocasiones no devolverán el control de tu ordenador.

                ¿Cómo evitarlo? – Mantén tu Firewall actualizado, junto a el sistema operativo, navegadores y antivirus. No abras correos o archivos de remitentes desconocidos. Si vez una advertencia al abrir una página web, no forzar el ingreso, evita ingresar para evitar problemas futuros. Ten copias de seguridad de tu ordenador almacenados en otros medios de almacenamiento externos.

                Varias compañías se han sumado a esta batalla en contra del Ransomware. Como sistema operativo, Microsoft aumenta la seguridad de su navegador EDGE en Windows 10 Enterprice. Windows Defender Application Guard aisla el navegador, dificultando el hackeo en las PCs. En cuanto seguridad perimetral el Firewall WatchGuard posee un servicio de seguridad llamado APT-Blocker. Este servicio posee las huellas de LastLine. Y seguridad local, antivirus Kasperky, el cual ha lanzado el No More Ransom - Iniciativa de Rescate, junto con la policía de los Países Bajos, Europol, y la seguridad de Intel para aumentar el conocimiento del problema y ayudar a las víctimas de extorsionistas. En este portal, se pueden realizar denuncias y descargar 4 herramientas de descifrado de malware. Adicional, a una herramienta gratuita la cual no necesita tener la seguridad de Kaspersky Lab instalado. Pueden conseguirla aqui.
Estadísticas de Ransomware, según Bromium, hasta el 2015: 


Fuentes de información:
-          Kaspersky Lab
-          Bleeping Computer
-          G DATA
-          Bobsguide
-          No More Ransom - Iniciativa de Rescate www.nomoreransom.org


Edgardo Echagarreta
Coordinador de Operaciones 
Servicios de Proyectos y Consultoría SGSI 0526